
Managed Client & Managed Server für KMU
IT-Systeme überwachen, warten und nach einem definierten Betriebsmodell betreuen
Managed IT beginnt vor dem Ausfall
Arbeitsplätze und Server sollten nicht erst dann Aufmerksamkeit bekommen, wenn Benutzer nicht mehr arbeiten können oder ein System bereits ausgefallen ist.
Mit Managed Client und Managed Server betreue ich die vereinbarten IT-Systeme kontinuierlich und auf Basis klar definierter Leistungen. Ziel ist ein nachvollziehbarer und planbarer IT-Betrieb statt ausschließlich auf Störungen zu reagieren.
Monitoring, Inventarisierung, geregeltes Update-Management, Fernzugriff und Managed Endpoint Security bilden dabei die technische Grundlage. Je nach Paket und vorhandener IT-Umgebung kommen weitere Leistungen wie Backup-Prüfung, zentrales Softwaremanagement oder das Monitoring zusätzlicher IT-Infrastruktur hinzu.
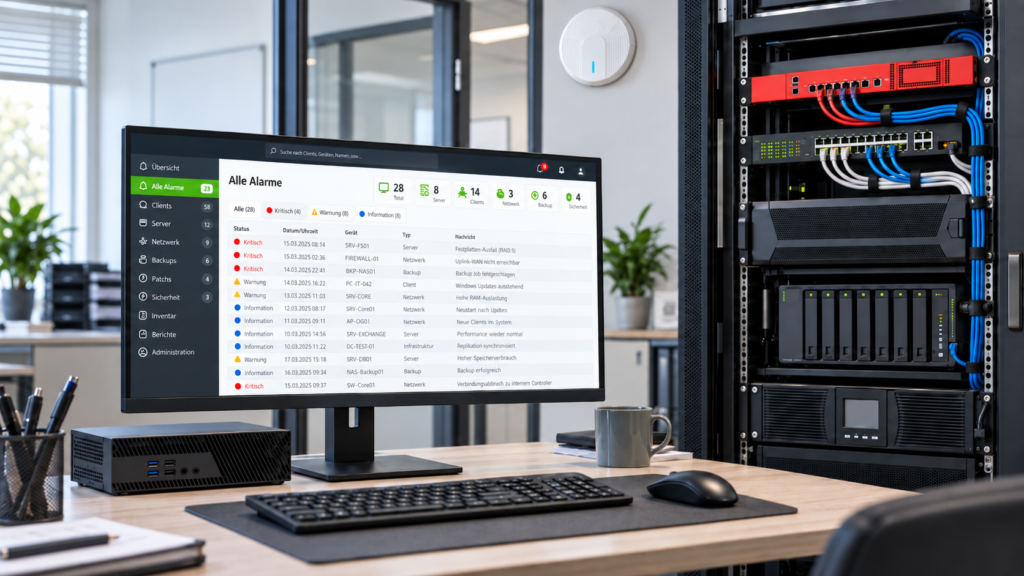
Mehr als reagieren, wenn etwas ausfällt
Managed IT bedeutet, den technischen Zustand Ihrer IT nicht nur punktuell im Störungsfall zu betrachten.
Die vereinbarten Clients, Server und weiteren Infrastrukturkomponenten werden kontinuierlich überwacht und nach einem klar definierten Leistungsumfang betreut.
Technische Auffälligkeiten werden dadurch sichtbar, Wartungsarbeiten lassen sich gezielt planen und wiederkehrende Aufgaben strukturiert durchführen.
Monitoring bildet dabei die technische Grundlage, ist aber nicht die gesamte Managed-IT-Leistung. Entscheidend ist das Zusammenspiel aus Überwachung, Alarmierung, Update-Management, Inventarisierung, Fernwartung sowie den vereinbarten Betriebs-, Sicherheits- und Backup-Leistungen.
Technischen Zustand sichtbar machen
Relevante Systemzustände und Auffälligkeiten werden kontinuierlich erfasst, statt erst nach einer Störungsmeldung betrachtet zu werden.
Wartung planbar durchführen
Updates und wiederkehrende Wartungsaufgaben werden nach festgelegten Regeln und passend zur jeweiligen IT-Umgebung durchgeführt.
Nach klaren Abläufen reagieren
Bei technischen Meldungen und Störungen richtet sich mein Vorgehen nach dem vereinbarten Leistungsumfang und den festgelegten Prozessen.
Managed Client
Laufende Betreuung für die Arbeitsplatzsysteme im UnternehmenMit Managed Client betreue ich die vereinbarten Arbeitsplatzsysteme dauerhaft nach einem definierten Leistungsumfang. Monitoring, Software- und Update-Management, Fernwartung und Managed Endpoint Security bilden dabei die technische Basis. Je nach gewählter Variante erfolgt die Störungsbearbeitung bedarfsgerecht nach Aufwand oder ist im Rahmen des vereinbarten Fair-Use-Modells bereits Bestandteil der Betreuung.
Standard
Technische Überwachung und laufende Basiswartung des Arbeitsplatzsystems.
- 24/7-Monitoring der vereinbarten Systemparameter
- Überwachung relevanter Zustände wie Speicherplatz, Datenträgerzustand, Windows-Update- und Sicherheitsstatus
- Fernwartungszugang für die laufende Betreuung
- Monatlicher technischer Statusbericht per E-Mail
- Zentrales Softwaremanagement mit servereye Managed Deploy: unterstützte Anwendungen installieren, aktualisieren und entfernen
- Regelbasiertes Update- und Patchmanagement für Windows und unterstützte Anwendungen über den jeweils festgelegten servereye-Update-Mechanismus
- Managed Endpoint Security mit Securepoint Antivirus Pro als zentral verwaltetem Basisschutz
Je nach Schutzbedarf kann der enthaltene Basisschutz beispielsweise um Securepoint Managed XDR oder Application Whitelisting ergänzt werden. Diese zusätzlichen Schutzbausteine werden individuell abgestimmt und sind nicht automatisch Bestandteil des Paketpreises.
Unterstützung bei Störungen:
Fehlerbehebungen und weitergehende Administrationsleistungen
erfolgen bedarfsgerecht und werden separat abgerechnet.
Plus
Erweiterte Betreuung mit laufender Administration und Störungsbearbeitung.
- Alle Leistungen aus Managed Client Standard
- Backup-Prüfung bei vorhandener und geeigneter Backup-Lösung
- Systemwiederherstellung bei vorhandener Backup-Lösung im vereinbarten Leistungsumfang
- Wartung und Administration der betreuten Arbeitsplatzsysteme
- Zwei Wartungsfenster pro Monat von 18:00 bis 22:00 Uhr als Bestandteil des Pakets
- Störungsbearbeitung im Rahmen des Fair-Use-Modells
- Unterstützung bei der Abstimmung mit Hardware- und Softwareherstellern sowie Anbietern eingesetzter Fachanwendungen
- Remote- und Vor-Ort-Unterstützung im Rahmen des Fair-Use-Modells
Der in Managed Client Standard enthaltene Basisschutz mit Securepoint Antivirus Pro kann bei höheren Sicherheitsanforderungen beispielsweise um Securepoint Managed XDR oder Application Whitelisting ergänzt werden. Mehr zu Managed Endpoint Security
Technische Vorprüfung:
Vor Aufnahme in Managed Client Plus prüfe ich die zu betreuende
IT-Umgebung. Notwendige Vorarbeiten oder bestehende technische
Altlasten werden vor Beginn der Betreuung identifiziert und abgestimmt.
Managed Server
Laufende Betreuung für physische und virtuelle ServersystemeMit Managed Server betreue ich die vereinbarten Serversysteme dauerhaft nach einem definierten Leistungsumfang. Im Mittelpunkt stehen dabei insbesondere Ressourcen, Datenträger- und Storage-Zustände, relevante Dienste, der Backup-Status sowie die Verfügbarkeit der jeweiligen Serverfunktionen. Patchmanagement, Fernadministration und Managed Endpoint Security ergänzen den technischen Betrieb. Je nach gewählter Variante erfolgt die weitergehende Administration bedarfsgerecht nach Aufwand oder ist im Rahmen des vereinbarten Fair-Use-Modells Bestandteil der Betreuung.
Standard
Technische Überwachung und laufende Basiswartung des Serversystems.
- 24/7-Monitoring der vereinbarten Systemparameter des Servers
- Überwachung von Ressourcen, Datenträger- und Storage-Zuständen sowie relevanten Diensten, soweit technisch verfügbar und vereinbart
- Überwachung des Update-, Backup- und Sicherheitsstatus passend zur eingesetzten Serverumgebung
- Fernwartungszugang für die laufende Betreuung
- Monatlicher technischer Statusbericht per E-Mail
- Regelbasiertes Update- und Patchmanagement für unterstützte Windows-Server und Anwendungen über den jeweils festgelegten servereye-Update-Mechanismus
- Managed Endpoint Security mit Securepoint Antivirus Pro als zentral verwaltetem Basisschutz für unterstützte Windows-Server
Abhängig vom eingesetzten Serversystem und vom gewünschten Sicherheitskonzept können zusätzliche Schutzbausteine wie Securepoint Managed XDR oder Application Whitelisting ergänzt werden. Diese Erweiterungen sind nicht automatisch Bestandteil des Paketpreises.
Unterstützung bei Störungen:
Fehlerbehebungen und weitergehende Administrationsleistungen
erfolgen bedarfsgerecht und werden separat abgerechnet.
Plus
Erweiterte Betreuung mit laufender Administration und Störungsbearbeitung.
- Alle Leistungen aus Managed Server Standard
- Backup-Prüfung bei vorhandener und geeigneter Backup-Lösung
- Systemwiederherstellung bei vorhandener Backup-Lösung im vereinbarten Leistungsumfang
- Wartung und Administration der betreuten Serversysteme
- Zwei Wartungsfenster pro Monat von 18:00 bis 22:00 Uhr als Bestandteil des Pakets
- Störungsbearbeitung im Rahmen des Fair-Use-Modells
- Unterstützung bei der Abstimmung mit Hardware- und Softwareherstellern sowie Anbietern eingesetzter Fachanwendungen
- Remote- und Vor-Ort-Unterstützung im Rahmen des Fair-Use-Modells
Der in Managed Server Standard enthaltene Basisschutz mit Securepoint Antivirus Pro kann abhängig von Serversystem und Schutzkonzept beispielsweise um Securepoint Managed XDR oder Application Whitelisting ergänzt werden. Mehr zu Managed Endpoint Security
Technische Vorprüfung:
Vor Aufnahme in Managed Server Plus prüfe ich die zu betreuende
Serverumgebung. Notwendige Vorarbeiten, bestehende technische
Altlasten oder nicht sinnvoll wartbare Ausgangszustände werden
vor Beginn der Betreuung identifiziert und abgestimmt.
Technische Voraussetzung: der Monitoring-Host
Ein dauerhaft verfügbarer Management-Baustein für die betreute IT-UmgebungFür mein Managed-IT-Betriebsmodell ist pro betreuter IT-Umgebung ein dauerhaft verfügbares System vorgesehen. Dieses System bezeichne ich als Monitoring-Host.
Auf dem Monitoring-Host betreibe ich die zentrale servereye-Connector-Funktion für das jeweilige Netzwerk. Der Connector verbindet die lokalen Monitoring-Komponenten mit der zentralen Managementplattform und bildet damit einen wichtigen technischen Baustein für Überwachung und Administration.
Der Monitoring-Host ist bewusst von regulären Arbeitsplatzsystemen getrennt. Dadurch bleibt die zentrale Managementfunktion verfügbar, auch wenn einzelne Arbeitsplatzsysteme ausgeschaltet, mobil genutzt oder von einer Störung betroffen sind.
Geeignete Systeme
- vorhandener geeigneter physischer oder virtueller Server
- separater, dauerhaft betriebener Mini-PC
- Bereitstellung über smey-IT als Miet- oder Kaufgerät, falls kein geeignetes System vorhanden ist
Ein regulär genutzter Arbeitsplatz-PC wird nicht als zentraler Monitoring-Host eingesetzt. Das System ist ausschließlich für die vorgesehenen Management-Funktionen bestimmt und wird von mir entsprechend eingerichtet und administriert.
Der Monitoring-Host ist mein Betriebsstandard für eine stabile und nachvollziehbare Managed-IT-Umgebung. Er dient als zentraler Management-Baustein, ist jedoch nicht der Ausführungsort sämtlicher Monitoring-, Update-, Backup- oder Security-Funktionen.
Technischer Datenweg
Der OCC-Connector stellt eine ausgehende, verschlüsselte HTTPS-Verbindung zur zentralen Managementplattform her. Für diese Kommunikation ist keine eingehende Firewallfreigabe aus dem Internet in das betreute Netzwerk erforderlich.
Monitoring & Alarmierung
Technische Zustände sichtbar machen und relevante Abweichungen gezielt meldenDie vereinbarten Clients, Server und Infrastrukturkomponenten werden mit servereye auf die jeweils relevanten technischen Zustände überwacht. Welche Werte tatsächlich geprüft werden, richtet sich nach dem jeweiligen System, den verfügbaren Sensoren und der definierten Monitoring-Konfiguration.
Dazu können beispielsweise Verfügbarkeit, Ressourcenauslastung, Datenträgerzustände, Dienste, Backup-Ergebnisse, Netzwerkkomponenten oder weitere technische Messwerte gehören. Für geeignete Sensoren lassen sich Grenzwerte und Alarmbedingungen festlegen.
Tritt eine definierte Alarmbedingung ein, wird im Monitoring eine technische Meldung erzeugt. Dadurch werden relevante Veränderungen frühzeitig sichtbar, ohne ausschließlich darauf angewiesen zu sein, dass eine Störung zunächst durch einen Benutzer bemerkt und gemeldet wird.
Nicht jede technische Meldung erfordert dieselbe Reaktion. Deshalb wird festgelegt, welche Zustände relevant sind, unter welchen Bedingungen eine Meldung ausgelöst wird und bei welchen Ereignissen ich innerhalb des vereinbarten Leistungsumfangs unmittelbar tätig werde.
Ablauf bei einer technischen Meldung
Der konfigurierte Sensor prüft den vereinbarten technischen Zustand.
Eine definierte Alarmbedingung oder ein relevanter Fehlerzustand tritt ein.
Die technische Meldung wird entsprechend ihrer Bedeutung und der festgelegten Alarmierungslogik eingeordnet.
Je nach gebuchtem Paket und vereinbartem Leistungsumfang erfolgt die weitere Bearbeitung unmittelbar oder nach Abstimmung.
Mehr als Clients und Server
Auch zentrale Netzwerk-, Storage- und Infrastrukturkomponenten können in das Monitoring einbezogen werdenEine Unternehmens-IT besteht nicht nur aus Arbeitsplatzsystemen und Servern. Je nach technischer Eignung und vereinbartem Leistungsumfang binde ich deshalb auch weitere zentrale Komponenten in das Monitoring ein. So entsteht ein umfassenderes Bild vom technischen Zustand der betreuten IT-Umgebung.
Firewalls & Router
Erreichbarkeit, Gerätezustände, Schnittstellen und weitere herstellerspezifische Werte können überwacht werden, sofern geeignete Sensoren oder Schnittstellen verfügbar sind.
Switches & Netzwerkkomponenten
Je nach Gerät lassen sich beispielsweise Erreichbarkeit, Portstatus, Bandbreite und weitere über SNMP bereitgestellte Netzwerkwerte erfassen.
NAS, SAN & Storage
Storage-Systeme können hinsichtlich Erreichbarkeit, Kapazität, Datenträger- und Systemzuständen überwacht werden, sofern die jeweilige Plattform geeignete Informationen bereitstellt.
USV-Systeme
Unterstützte USV-Systeme können beispielsweise hinsichtlich Status, Stromversorgung, Batteriezustand und weiterer verfügbarer Messwerte überwacht werden.
Telefonanlagen
Kommunikationssysteme können je nach Hersteller, Plattform und verfügbarer Monitoring-Schnittstelle ebenfalls in die technische Überwachung einbezogen werden.
Drucker & weitere Geräte
Drucksysteme und weitere Geräte mit geeigneten Monitoring-Schnittstellen, beispielsweise über SNMP, können abhängig von ihrer technischen Ausstattung ebenfalls einbezogen werden.
Welche Informationen tatsächlich überwacht werden können, richtet sich nach Hersteller, Modell, verfügbarer Schnittstelle und den sinnvoll nutzbaren Sensoren. Die Aufnahme eines Geräts in das Monitoring bedeutet daher nicht automatisch, dass sämtliche Funktionen oder internen Zustände technisch erfassbar sind.
Inventarisierung
Wissen, welche Systeme tatsächlich betrieben werdenZu einer strukturierten IT-Betreuung gehört ein aktueller technischer Überblick. servereye erfasst auf den verwalteten Systemen Informationen zu vorhandener Hardware und installierter Software und stellt diese zentral für die Betreuung zur Verfügung.
Diese Inventarisierungsdaten helfen mir, Änderungen nachzuvollziehen, Systeme technisch einzuordnen und Monitoring- oder Wartungsmaßnahmen passend zur jeweiligen Umgebung zu planen.
Typische technische Informationen
- Hardware- und Systeminformationen
- installierte Software und Betriebssysteme
- technische Eigenschaften der betreuten Systeme
- Informationen zu vorhandenen Backup-Komponenten
- Grundlage für passende Monitoring- und Wartungskonfigurationen
Aktueller technischer Bestand
Inventarisierungsdaten aus den verwalteten Systemen schaffen eine nachvollziehbare technische Grundlage für Monitoring, Wartung und Administration.
Inventarisierung und Dokumentation unterscheiden
Die automatische Inventarisierung bildet technische Systeminformationen ab, ersetzt aber keine vollständige IT-Dokumentation. Verträge, Lizenzen, Netzwerkpläne, Zugangsdaten und individuelle Betriebsinformationen werden getrennt gepflegt, soweit sie Bestandteil der Betreuung sind.
Softwaremanagement mit servereye Managed Deploy
Software zentral installieren, aktualisieren und entfernenMit servereye Managed Deploy kann ich auf unterstützten Windows-Clients einen definierten Softwarestand zentral verwalten. Anwendungen lassen sich zu sogenannten App-Sammlungen bündeln und den dafür vorgesehenen Systemgruppen zuweisen.
Dabei geht es nicht nur um die Erstinstallation. Unterstützte Anwendungen können mit Managed Deploy auch aktualisiert oder entfernt werden. Standardisierte Softwareausstattungen lassen sich dadurch auf mehreren betreuten Arbeitsplatzsystemen zentral und nachvollziehbar pflegen.
Zusätzlich kann Managed Deploy ausstehende Windows Updates ermitteln, herunterladen und installieren. Welche servereye-Funktion für das Update-Management eingesetzt wird, richtet sich nach dem jeweiligen System und dem festgelegten Betriebskonzept.
Ein definierter Softwarestand statt manueller Einzelpflege
Gerade bei mehreren Arbeitsplätzen lassen sich benötigte Anwendungen, Management-Komponenten und weitere standardisierte Softwarebausteine einheitlich bereitstellen und pflegen, ohne jedes System einzeln administrieren zu müssen.
Ich setze die verfügbaren Funktionen dort ein, wo sie technisch unterstützt und für die betreute Umgebung sinnvoll sind. Erforderliche Softwarelizenzen, neue kostenpflichtige Anwendungen, umfangreiche Änderungen an Fachsoftware oder eigenständige Einführungsprojekte sind nicht automatisch Bestandteil der monatlichen Managed-Leistung.
Software zentral verwalten
Benötigte Anwendungen werden in passenden App-Sammlungen zusammengefasst und konfiguriert.
Clients werden in Systemgruppen organisiert und den passenden App-Sammlungen zugewiesen.
Anwendungen können je nach Vorgabe installiert, aktualisiert oder entfernt werden.
Der Status von Installationen, Aktualisierungen und Deinstallationen bleibt zentral nachvollziehbar.
Patchmanagement mit servereye Smart Updates
Updates kontrolliert nach einem definierten Betriebskonzept steuernservereye Smart Updates ist der spezialisierte Baustein für das regelbasierte Patchmanagement meiner betreuten Systeme. Damit lassen sich Windows-Updates sowie unterstützte Microsoft- und Drittanbieter-Anwendungen zentral überwachen und aktualisieren.
Für Windows kann zwischen verschiedenen Update-Stufen unterschieden werden. Je nach Betriebskonzept lassen sich Windows-Patches, Funktionsupdates oder vollständige Betriebssystem-Upgrades gezielt berücksichtigen.
Microsoft- und Drittanbieter-Updates können getrennt behandelt werden. Installationszeitpunkte, Verzögerungen und notwendige Neustarts lassen sich passend zur jeweiligen Systemgruppe und zur betrieblichen Nutzung planen.
Managed Deploy und Smart Updates aufeinander abstimmen
Beide servereye-Module decken heute teilweise überlappende Update-Funktionen ab. Managed Deploy kann Anwendungen aktualisieren und auch Windows-Updates durchführen, während Smart Updates speziell für das regelbasierte Patch- und Upgrade-Management ausgelegt ist.
Deshalb lege ich je nach System und Einsatzbereich fest, welcher Mechanismus die jeweilige Aufgabe übernimmt. Überlappende Update-Funktionen werden nicht unkoordiniert parallel eingesetzt.
Gerade bei Servern, Fachanwendungen und anderen geschäftskritischen Systemen müssen Updateverfahren, Neustarts und Wartungszeitpunkte zur jeweiligen Umgebung passen. Die eingesetzten Funktionen werden deshalb in ein definiertes Betriebskonzept eingebunden.
Windows-Updates
Sicherheits- und weitere Windows-Updates können zentral ermittelt und nach dem festgelegten Update-Konzept verarbeitet werden.
Funktions- & Betriebssystem-Upgrades
Smart Updates kann neben klassischen Patches auch Windows- Funktionsupdates und unterstützte Betriebssystem-Upgrades abbilden.
Drittanbieter-Software
Unterstützte Anwendungen wie Browser, PDF-Software und weitere Standardprogramme können in das Patchmanagement einbezogen werden.
Geplante Update-Steuerung
Update-Gruppen, Verzögerungen, Installationsabläufe und Neustarts lassen sich passend zur betreuten Umgebung konfigurieren.
Remote Management & Fernwartung
Administrative Aufgaben effizient aus der Ferne durchführenFür die Betreuung nutze ich Remote Management und klassische Fernwartung für unterschiedliche Aufgaben. Über servereye kann ich administrative Funktionen eines betreuten Systems im Hintergrund aufrufen, ohne dafür unmittelbar die Benutzeroberfläche übernehmen zu müssen.
Dazu gehören je nach System beispielsweise Prozesse und Dienste, Ereignisprotokolle, Dateiverwaltung, geplante Aufgaben, Registry sowie administrative Befehle und PowerShell-Skripte. Prüf-, Wartungs- und Administrationsaufgaben lassen sich dadurch direkt über die zentrale Management-Plattform durchführen.
Direkter Zugriff auf die Benutzeroberfläche
Für klassische Fernwartung setze ich pcvisit ein. Damit kann ich auf betreute Clients und Server zugreifen, die Bildschirmausgabe einsehen und das System per Maus und Tastatur bedienen. Das ist beispielsweise bei Benutzerproblemen, Programmeinstellungen oder Fehlerbildern sinnvoll, die sich nicht allein über das Remote Management beurteilen lassen.
Viele administrative Aufgaben und Störungen lassen sich aus der Ferne bearbeiten. Hardwaredefekte, Verkabelung, physische Netzwerkprobleme oder Arbeiten direkt an Geräten können dagegen weiterhin einen Vor-Ort-Einsatz erfordern.
servereye RMM
Administrative Aufgaben im Hintergrund durchführen, ohne für jeden Arbeitsschritt direkt auf die Benutzeroberfläche zugreifen zu müssen.
- Prozesse und Ereignisse prüfen
- Dateien und geplante Aufgaben verwalten
- Registry einsehen und bearbeiten
- PowerShell-Befehle und Skripte ausführen
Fernwartung mit pcvisit
Direkter Zugriff auf die Benutzeroberfläche, wenn eine klassische Fernwartung für Analyse, Konfiguration oder Unterstützung erforderlich ist.
- Bildschirmübertragung
- Maus- und Tastatursteuerung
- Fernsupport gemeinsam mit dem Benutzer
- unbeaufsichtigter Zugriff auf betreute Systeme
pcvisit-Verbindungen werden ausschließlich über gesicherte Verbindungsserver in Deutschland vermittelt und verschlüsselt übertragen. Damit setze ich auch bei der Fernwartung bewusst auf eine in Deutschland betriebene Lösung.
Managed Endpoint Security
Zentral verwalteter Endgeräteschutz als Bestandteil des Managed-IT-BetriebsManaged Client und Managed Server umfassen als Basisschutz Securepoint Antivirus Pro. Die Schutzlösung wird zentral verwaltet, sodass relevante Sicherheitsinformationen, Aktualisierungsstände und erkannte Bedrohungen der betreuten Systeme zentral nachvollzogen werden können.
Endpoint Security ist dabei ein eigenständiger Schutzbaustein und ersetzt weder Monitoring noch Patchmanagement. Erst das Zusammenspiel aus Systemüberwachung, geregelten Updates und Endgeräteschutz schafft eine belastbare technische Grundlage für den laufenden Betrieb.
Schutz passend zum tatsächlichen Bedarf
Nicht jede IT-Umgebung benötigt dieselben zusätzlichen Schutzebenen. Je nach Risiko, eingesetzten Systemen und gewünschtem Sicherheitsniveau kann der enthaltene Basisschutz deshalb gezielt erweitert werden.
Managed XDR ergänzt den Endgeräteschutz um weitergehende Erkennung, Analyse und Reaktion auf Sicherheitsereignisse. Managed XDR Pro richtet sich an Umgebungen mit erhöhten Anforderungen an Eskalation und sicherheitsbezogene Betreuung.
Application Whitelisting ergänzt diese Schutzebenen durch eine kontrollierte Freigabe zulässiger Anwendungen und kann insbesondere für stärker standardisierte oder besonders schutzbedürftige Systeme eingesetzt werden.
Securepoint Antivirus Pro
Zentral verwalteter Basisschutz für unterstützte Windows-Systeme mit zentraler Übersicht über relevante Sicherheitsinformationen, Aktualisierungsstände und erkannte Bedrohungen.
Securepoint Managed XDR
Erweiterte Erkennung, Bewertung und Bearbeitung sicherheitsrelevanter Ereignisse mit Unterstützung durch das rund um die Uhr besetzte Managed SOC von Securepoint.
Securepoint Managed XDR Pro
Erweiterte XDR-Betreuung für Umgebungen mit höheren Anforderungen an Analyse, Eskalation und persönliche Betreuung bei kritischen Sicherheitsereignissen.
Application Whitelisting
Zusätzliche präventive Schutzebene, bei der nur freigegebene Anwendungen ausgeführt werden dürfen.
Backup-Überwachung & Wiederherstellung
Ein erfolgreicher Sicherungslauf allein belegt noch keine WiederherstellbarkeitWenn eine geeignete Backup-Lösung vorhanden ist, kann ihr technischer Zustand in die Betreuung einbezogen werden. Je nach eingesetzter Lösung lassen sich beispielsweise Sicherungsjobs, Fehlerzustände und weitere relevante Backup-Informationen überwachen.
Bei Managed Client Plus und Managed Server Plus gehört die Backup-Prüfung bei vorhandener und geeigneter Backup-Lösung zum vereinbarten Leistungsumfang. Auch eine erforderliche Systemwiederherstellung ist im vereinbarten Umfang Bestandteil der Betreuung.
Backup-Status und Wiederherstellbarkeit unterscheiden
Ein als erfolgreich gemeldeter Backup-Job zeigt zunächst, dass die eingesetzte Sicherungslösung keinen entsprechenden Fehler gemeldet hat. Ob sich die benötigten Daten oder ein vollständiges System im Ernstfall tatsächlich wie vorgesehen wiederherstellen lassen, kann erst durch geeignete Prüfungen oder einen Wiederherstellungstest belastbarer beurteilt werden.
Für weitergehende Backup-Konzepte mit eigener Backup-Infrastruktur, Offsite-Sicherung, laufender Überwachung und geplanten Wiederherstellungsprüfungen biete ich einen eigenständigen Managed-Backup-Service an.
Welche Prüf- und Wiederherstellungsverfahren sinnvoll und technisch möglich sind, hängt von der eingesetzten Backup-Lösung, dem Sicherungsziel, den geschützten Systemen und dem vereinbarten Leistungsumfang ab.
Backup-Status
Prüfen, ob vorgesehene Sicherungsaufgaben ausgeführt wurden und ob die eingesetzte Backup-Lösung Fehler oder Auffälligkeiten meldet.
Backup-Prüfung
Den vorhandenen Sicherungsstand, verfügbare Wiederherstellungspunkte und weitere technisch relevante Informationen der eingesetzten Backup-Lösung beurteilen.
Wiederherstellung
Im Bedarfsfall Daten, Volumes oder vollständige Systeme mit den Möglichkeiten der vorhandenen Backup-Lösung wiederherstellen und den geeigneten Wiederherstellungsweg auf das jeweilige Ausfallszenario abstimmen.
Wartungsfenster & geplanter Betrieb
Planbare Wartungsarbeiten in festgelegten Zeitfenstern durchführenBestimmte Wartungsarbeiten können die Verfügbarkeit eines Systems vorübergehend beeinflussen. Dazu gehören beispielsweise Neustarts, größere Updatevorgänge, Konfigurationsarbeiten oder andere administrative Eingriffe an produktiven Systemen.
Bei Managed Client Plus und Managed Server Plus sind deshalb zwei Wartungsfenster pro Monat von 18:00 bis 22:00 Uhr Bestandteil der Betreuung.
Wartung nach technischem Bedarf
Die Wartungsfenster sind Bestandteil des laufenden Betriebsmodells. Sie ermöglichen es mir, erforderliche Arbeiten mit möglicher Betriebsbeeinträchtigung gezielt in dafür vorgesehene Zeiträume zu verlagern.
Welche Arbeiten innerhalb eines Wartungsfensters durchgeführt werden, richtet sich nach dem technischen Zustand, dem tatsächlichen Wartungsbedarf und den Anforderungen der jeweiligen IT-Umgebung.
Die Wartungsfenster dienen ausschließlich der geplanten Durchführung technischer Arbeiten. Sie sind keine Bereitschaftszeiten und enthalten keine garantierte Reaktionszeit oder 24/7-Entstörleistung. Solche Leistungen werden, sofern erforderlich, gesondert vereinbart.
Laufender Betrieb
Monitoring, Statusprüfungen sowie Software- und Update-Management bilden die technische Grundlage für die Betreuung der Systeme im vereinbarten Leistungsumfang.
Geplante Wartung
Technische Arbeiten mit möglicher Betriebsbeeinträchtigung können bei den Plus-Paketen innerhalb der vorgesehenen monatlichen Wartungsfenster von 18:00 bis 22:00 Uhr durchgeführt werden.
Störungsbearbeitung
Bei den Plus-Paketen ist die Bearbeitung von Störungen an den betreuten Systemen im Rahmen des vereinbarten Fair-Use-Modells Bestandteil der Betreuung. Bei den Standard-Paketen erfolgt die Störungsbearbeitung bedarfsgerecht nach Aufwand.
Fair Use & Leistungsgrenzen
Laufende Betreuung des vereinbarten IT-Betriebs mit klarer Abgrenzung zu Projekten und ZusatzleistungenManaged Client Plus und Managed Server Plus umfassen die laufende Betreuung der vereinbarten Systeme im Rahmen des üblichen Betriebs. Dazu gehören typische Störungen, administrative Aufgaben und wiederkehrende Arbeiten am bestehenden betreuten IT-Bestand.
Das Fair-Use-Modell ermöglicht dabei eine unkomplizierte Betreuung, ohne dass für jede kleinere Aufgabe innerhalb des vereinbarten Leistungsumfangs ein separater Auftrag erforderlich ist.
Abgrenzung zu Projekten und Zusatzleistungen
Größere Veränderungen der IT-Umgebung, eigenständige Projekte oder außergewöhnliche Anforderungen werden separat abgestimmt. Dazu zählen beispielsweise umfangreiche Migrationen, neue Standorte, größere Infrastrukturumbauten, individuelle Programmierung oder umfangreiche Änderungen an spezialisierten Fachanwendungen.
Ebenfalls nicht automatisch im monatlichen Managed-Service-Preis enthalten sind Hardware und Ersatzteile, kostenpflichtige Leistungen von Herstellern oder Drittanbietern sowie zusätzliche Lizenzen, Abonnements und externe Dienstleistungen.
Wenn eine Aufgabe den vereinbarten Managed-Service-Umfang erkennbar überschreitet, stimme ich das weitere Vorgehen und den zusätzlichen Aufwand vor der Durchführung ab.
Typische Leistungen im Fair Use
- laufende Administration betreuter Systeme
- übliche Störungsbearbeitung im Betriebsalltag
- kleinere Konfigurationsanpassungen am betreuten Bestand
- Remote-Unterstützung innerhalb der laufenden Betreuung
- Vor-Ort-Unterstützung im vereinbarten Rahmen
Separat abgestimmt
- größere Migrationen und Infrastrukturprojekte
- neue Standorte oder umfangreiche Infrastrukturumbauten
- individuelle Programmierung
- umfangreiche Änderungen an spezialisierten Fachanwendungen
- kostenpflichtige Hersteller- und Drittanbieterleistungen
- Hardware, Ersatzteile, zusätzliche Lizenzen und sonstige Fremdkosten
Technische Vorprüfung & Aufnahme in die Betreuung
Ein strukturierter Managed-IT-Betrieb beginnt mit einer klaren technischen AusgangsbasisBevor Systeme in die laufende Betreuung übernommen werden, prüfe ich die technischen Voraussetzungen und den vorhandenen Zustand der IT-Umgebung. Bei den Plus-Paketen ist diese Vorprüfung ausdrücklich Bestandteil des Aufnahmeprozesses. Erforderliche Vorarbeiten und bestehende technische Altlasten werden vor Beginn der Betreuung identifiziert und abgestimmt.
Umgebung prüfen
Vorhandene Clients, Server, Netzwerk- und Backup-Komponenten sowie relevante technische Abhängigkeiten werden aufgenommen und auf ihre Betreubarkeit geprüft.
Voraussetzungen abstimmen
Fehlende technische Grundlagen, erforderliche Aktualisierungen und erkennbare Altlasten werden identifiziert. Notwendige Vorarbeiten werden vor der Übernahme in den regulären Managed-Betrieb abgestimmt.
Systeme anbinden
Monitoring, Remote Management, Update-Mechanismen, Endpoint Security und weitere vereinbarte Komponenten werden eingerichtet und passend zur Umgebung konfiguriert.
Betreuung aufnehmen
Nach erfolgreicher Einrichtung werden die vereinbarten Systeme in die laufende Überwachung, Wartung und Betreuung übernommen.
Im Rahmen des Onboardings wird auch geprüft, welches dauerhaft verfügbare System die zentrale servereye-Connector-Funktion übernimmt. Ist kein geeignetes System vorhanden, kann ich einen passenden Monitoring-Host zur Miete oder zum Kauf bereitstellen.
Managed IT mit Orientierung an etablierten Sicherheitsanforderungen
Ein verlässlich betreuter Client oder Server braucht mehr als einzelne Sicherheitsprodukte. Entscheidend sind geregelte Administration, aktuelle Systeme, nachvollziehbare Änderungen und die frühzeitige Erkennung technischer oder sicherheitsrelevanter Auffälligkeiten. Bei der Planung und Betreuung orientiere ich mich deshalb unter anderem am BSI IT-Grundschutz und an der DIN SPEC 27076.
BSI IT-Grundschutz: Betrieb, Administration und Aktualisierung
Der BSI IT-Grundschutz behandelt Clients und Server in eigenen Bausteinen und verbindet deren sicheren Betrieb mit weiteren Anforderungen an eine ordnungsgemäße IT-Administration sowie an Patch- und Änderungsmanagement. Auch die systematische Erkennung sicherheitsrelevanter Ereignisse ist Bestandteil dieses Ansatzes.
Genau hier setzen zentrale Bestandteile meiner Managed Services an: Systeme werden überwacht, relevante Zustände sichtbar gemacht, Aktualisierungen strukturiert durchgeführt und die laufende Administration in einen definierten Betriebsprozess eingebunden.
DIN SPEC 27076: Maßnahmen passend zum tatsächlichen Risiko
Die DIN SPEC 27076 bildet die Grundlage des CyberRisikoChecks für kleine und Kleinstunternehmen. Dabei wird Informationssicherheit nicht als Sammlung einzelner Produkte betrachtet, sondern ausgehend von der tatsächlichen IT-Umgebung und den vorhandenen Risiken bewertet.
Managed Client- und Server-Betreuung fügt sich in diesen Ansatz als laufende technische Maßnahme ein: Nicht jedes Unternehmen benötigt dieselbe Lösung, aber betriebskritische Systeme sollten nachvollziehbar administriert, aktualisiert und überwacht werden.
Die Orientierung am BSI IT-Grundschutz und an der DIN SPEC 27076 fließt in Planung und Betreuung ein. Sie ist nicht mit einer formalen BSI-Zertifizierung des Unternehmens gleichzusetzen.
Managed IT passend zur Umgebung planen
Entscheidend ist nicht möglichst viel Technik, sondern ein Betriebsmodell, das zur vorhandenen IT und zum tatsächlichen Betreuungsbedarf passt.Im ersten Schritt schaue ich mir die vorhandene IT-Umgebung und die bestehenden Anforderungen an. Darauf aufbauend lässt sich festlegen, welche Systeme in Managed Client oder Managed Server aufgenommen werden und welche ergänzenden Leistungen sinnvoll sind.
So entsteht eine Betreuung mit klar definierten Leistungen, nachvollziehbaren Zuständigkeiten und einer technischen Grundlage, die sich im laufenden Betrieb zuverlässig betreuen und warten lässt.