
Awareness Next – Security Awareness Training für Unternehmen
Phishing erkennen, Sicherheitswissen stärken und Lernfortschritte nachvollziehbar machen
Technische Schutzmaßnahmen sind ein wichtiger Teil der IT-Sicherheit. Gleichzeitig müssen Mitarbeitende typische Angriffsversuche erkennen und wissen, wie sie im Ernstfall richtig reagieren.
Mit Securepoint Awareness Next kombiniere ich realistische Phishing-Simulationen mit kurzen E-Learning-Einheiten und zentraler Auswertung. Als Securepoint Partner übernehme ich Einrichtung, Kampagnenplanung und laufende Betreuung.
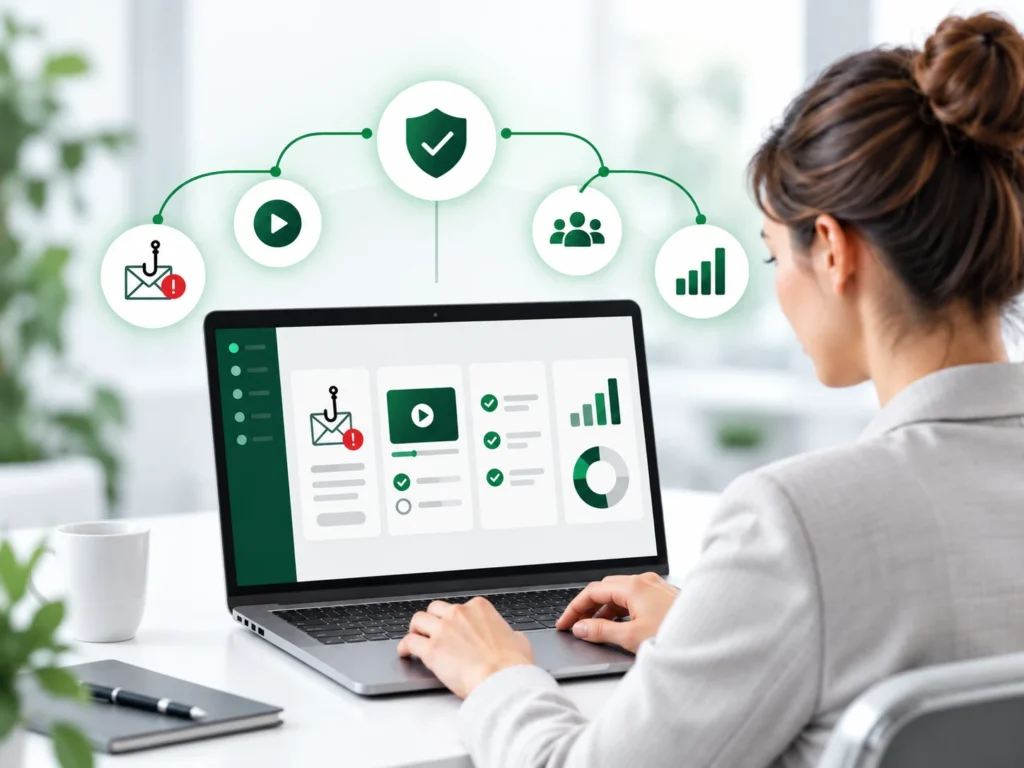
Security Awareness als laufender Prozess
Einmalige Schulungen schaffen nur begrenzt nachhaltige Aufmerksamkeit. Awareness Next verbindet wiederkehrende Phishing-Simulationen mit kurzen Lerninhalten und einer zentralen Auswertung der Ergebnisse.
Erleben
Realistische Phishing-Simulationen machen typische Angriffsmuster im Arbeitsalltag erlebbar und zeigen, wie Mitarbeitende auf verdächtige Nachrichten reagieren.
Lernen
Kurze multimediale E-Learning-Einheiten vermitteln praxisnahes Sicherheitswissen und werden durch Quizfragen zur Lernkontrolle ergänzt.
Auswerten
Kampagnen- und Schulungsergebnisse werden zentral ausgewertet. So lassen sich Fortschritte nachvollziehen und weitere Maßnahmen gezielter planen.
Awareness Next im Überblick
Das Video zeigt, wie Awareness Next Phishing-Simulationen, E-Learning und zentrale Auswertung miteinander verbindet. So entsteht aus einzelnen Schulungsmaßnahmen ein fortlaufender Security-Awareness-Prozess.
Phishing-Simulationen und E-Learning im Zusammenspiel
Awareness Next verbindet praktische Erfahrungen mit gezielter Wissensvermittlung. Mitarbeitende begegnen realistisch aufgebauten Phishing-Szenarien und vertiefen anschließend relevante Sicherheitsthemen in kurzen E-Learning-Einheiten.
Phishing-Simulationen
Angriffsversuche realistisch erlebenSimulierte Phishing-Nachrichten bilden typische Angriffssituationen aus dem Arbeitsalltag nach. Kampagnen können automatisiert oder individuell geplant und auf unterschiedliche Nutzergruppen zugeschnitten werden.
- automatisierte oder individuell gestaltete Kampagnen
- gezielte Zuweisung über Nutzergruppen
- branchentypische und anpassbare Szenarien
- Landingpages für Schulungszwecke
E-Learning
Sicherheitswissen kurz und praxisnah vermittelnMultimediale Lernmodule vermitteln aktuelle Themen der IT-Sicherheit in kurzen Einheiten. Videos und anschließende Quizfragen helfen dabei, Inhalte zu verstehen und das erworbene Wissen zu überprüfen.
- kurze multimediale Lernmodule
- verschiedene Formate für unterschiedliche Lerntypen
- Quizfragen zur Wissensüberprüfung
- Lerninhalte passend zu Simulation und Schulungsbedarf
Entscheidend ist die Kombination: Phishing-Simulationen machen Risiken praktisch erfahrbar, während E-Learning das notwendige Hintergrundwissen vermittelt. Die Maßnahmen können wiederkehrend und individuell geplant werden.
Aktuelle Schulungsinhalte
Die Lernmodule decken unterschiedliche Situationen aus dem Arbeitsalltag ab. Neben klassischen IT-Security-Themen gehören inzwischen auch Datenschutz, Compliance und der sichere Umgang mit Künstlicher Intelligenz zum Programm.
Grundlagen, typische Risiken und die Bedeutung von IT-Sicherheit im Arbeitsalltag.
Sicheres Verhalten am Arbeitsplatz und im Homeoffice.
Angriffsmethoden erkennen und verdächtige Situationen richtig einschätzen.
Worauf beim Einsatz und bei der Einführung neuer Software geachtet werden sollte.
Sichere Passwörter erstellen und Zugangsdaten verantwortungsvoll verwenden.
Cyberrisiken unterwegs und außerhalb der gewohnten Arbeitsumgebung erkennen.
Grundlagen zu Regeln, Vorgaben und verantwortungsbewusstem Verhalten.
Grundlagen für den sicheren Umgang mit personenbezogenen Daten.
Chancen und Risiken von KI im Arbeitsalltag verstehen.
Grundlagen zur europäischen KI-Regulierung und ihrer Umsetzung.
Die Lernvideos sind bewusst kurz gehalten. Je nach Modul liegen sie ungefähr zwischen einer und sechs Minuten und werden durch Quizfragen ergänzt.
Phishing-Simulationen nah am echten Arbeitsalltag
Gute Awareness-Tests sollten nicht schon auf den ersten Blick wie Schulungsmails aussehen. Awareness Next bietet branchentypische Vorlagen und individuell anpassbare Szenarien, um typische Täuschungsversuche möglichst realistisch nachzubilden.
Zusätzlich können öffentlich verfügbare Informationen in die Erstellung von Phishing-Vorlagen einfließen. Securepoint kombiniert dafür KI mit OSINT-Daten, um Simulationen stärker an den jeweiligen Kontext anzupassen.
Flexible Kampagnen
automatisiert oder individuell geplant
Nutzergruppen
Szenarien und Lerninhalte gezielt zuweisen
KI & OSINT
öffentlich verfügbare Informationen für glaubwürdigere Vorlagen nutzen
Adaptives Phishing
Anzahl und Schwierigkeitsgrad an das Nutzerverhalten anpassen
Simulationen können je nach Ziel angekündigt oder unangekündigt durchgeführt werden. Entscheidend sind eine saubere Vorbereitung, klare interne Meldewege und eine sinnvolle Abstimmung mit den beteiligten Stellen.
Vom Test zum Lerneffekt
Eine realistisch gestaltete Testmail erreicht die ausgewählten Mitarbeitenden.
Das Verhalten innerhalb der Kampagne wird erfasst und ausgewertet.
Landingpages und passende Lerninhalte greifen die erlebte Situation auf.
Ergebnisse fließen in die Planung weiterer Kampagnen und Trainings ein.
Fortschritt und Ergebnisse im Blick behalten
Security Awareness sollte nicht nach dem Versand einer Schulung enden. Awareness Next wertet Lernfortschritte und durchgeführte Phishing-Kampagnen zentral aus und schafft damit eine Grundlage für die weitere Planung.
Teilnehmende lassen sich über Microsoft 365 importieren und in Gruppen organisieren. Kampagnen können parallel geplant und Reports automatisiert an festgelegte Empfänger versendet werden.
M365-Kontaktsynchronisation
Teilnehmende einfacher in die Plattform übernehmen
Erfolgsberichte
Schulungsfortschritt und Phishing-Kampagnen nachvollziehen
Automatisierte Reports
Versand in Intervallen und an mehrere Empfänger möglich
Gruppen und Kampagnen
Inhalte und Simulationen gezielt organisieren
Securepoint beschreibt die Plattform so, dass Auswertungen und Datenverarbeitungen datenschutzkonform erfolgen können. Welche internen Abstimmungen erforderlich sind, hängt zusätzlich von der jeweiligen Organisation und ihren Vorgaben ab.
Was lässt sich auswerten?
Status und Ergebnisse der zugewiesenen Lernmodule nachvollziehen.
Reaktionen innerhalb durchgeführter Simulationen auswerten.
Ergebnisse nach den eingerichteten Nutzerstrukturen betrachten.
Ergebnisse als Grundlage für weitere Trainingsmaßnahmen verwenden.
Security Awareness mit Orientierung an BSI IT-Grundschutz und DIN SPEC 27076
Mitarbeitende für Informationssicherheit zu sensibilisieren, ist keine einmalige Schulungsaufgabe. Sicherheitswissen muss verständlich vermittelt, regelmäßig aufgegriffen und auf seine Wirksamkeit hin betrachtet werden. Bei der Planung und Betreuung von Security Awareness orientiere ich mich deshalb unter anderem am BSI IT-Grundschutz und an der DIN SPEC 27076.
BSI IT-Grundschutz: Sensibilisierung als kontinuierlicher Prozess
Mit ORP.3 „Sensibilisierung und Schulung zur Informationssicherheit“ behandelt der BSI IT-Grundschutz dieses Thema als eigenen Baustein. Dazu gehören die Konzeption und Planung eines Schulungsprogramms, die regelmäßige Durchführung geeigneter Maßnahmen sowie die Messung und Auswertung des Lernerfolgs.
Awareness Next unterstützt genau diesen wiederkehrenden Ansatz: Phishing-Simulationen schaffen praktische Erfahrungen, E-Learning vermittelt das notwendige Wissen und zentrale Auswertungen machen Fortschritte und weiteren Schulungsbedarf sichtbar.
DIN SPEC 27076: Organisation & Sensibilisierung gehören zur IT-Sicherheit
Der CyberRisikoCheck nach DIN SPEC 27076 betrachtet Informationssicherheit bei kleinen und Kleinstunternehmen ganzheitlich. Organisation und Sensibilisierung bilden dabei einen eigenen Themenbereich.
Ein dauerhaft etablierter Awareness-Prozess ergänzt technische Sicherheitsmaßnahmen deshalb um einen wichtigen organisatorischen Bestandteil: Mitarbeitende kennen typische Risiken, können verdächtige Situationen besser einordnen und wissen, wie sie im Sicherheitsfall reagieren sollen.
Die Orientierung am BSI IT-Grundschutz und an der DIN SPEC 27076 fließt in Planung und Betreuung ein. Awareness Training allein stellt weder eine BSI-Grundschutz-Konformität noch eine Zertifizierung des Unternehmens dar.
Optional: Darkweb-Scan für kompromittierte Zugangsdaten
Als Ergänzung zu Awareness Next kann ein Darkweb-Scan eingesetzt werden. Dabei werden angelegte Kampagnen innerhalb der Awareness-Plattform ausgewertet und Hinweise zu gefundenen Zugangsdaten bzw. relevanten Treffern bereitgestellt.
Die Ergebnisse lassen sich strukturiert nach neuen, offenen und bereits erfassten Treffern betrachten. Dadurch können Auffälligkeiten gezielter nachverfolgt und entsprechende Maßnahmen angestoßen werden.
Kampagnenbasierte Suche
Suchläufe innerhalb der Awareness-Plattform strukturieren
Drei Berichtsarten
alle, neue und noch nicht erledigte Suchergebnisse
Passwort-Hinweise
Empfehlungen zu Passwortregeln und sicherer Nutzung von Zugangsdaten
Nachverfolgung
offene Treffer und neue Ergebnisse getrennt betrachten
Der Darkweb-Scan ist ein zusätzlicher Baustein und ersetzt weder sichere Passwörter noch Multi-Faktor-Authentifizierung. Er hilft dabei, bereits kompromittierte oder auffällige Zugangsdaten gezielter zu erkennen und weitere Maßnahmen abzuleiten.
Auswertung innerhalb der Plattform
Gesamtübersicht der innerhalb der Kampagne gefundenen Treffer.
Offene Treffer getrennt betrachten und weiterverfolgen.
Neu hinzugekommene Treffer gezielt identifizieren.
Was ich bei Awareness Next übernehme
Eine Awareness-Plattform allein sorgt noch nicht für einen funktionierenden Schulungsprozess. Vor dem Start müssen Nutzer, technische Voraussetzungen, Kampagnen und interne Abläufe sinnvoll vorbereitet werden.
Als Securepoint Partner übernehme ich die technische Einrichtung und laufende Betreuung von Awareness Next. Gemeinsam wird festgelegt, wie Mitarbeitende eingebunden werden, welche Trainings und Simulationen sinnvoll sind und wie Ergebnisse anschließend genutzt werden sollen.
Bestehende Strukturen werden dabei berücksichtigt. Ziel ist kein möglichst kompliziertes Awareness-Konzept, sondern ein Ablauf, der sich dauerhaft in den Arbeitsalltag integrieren lässt.
Organisatorische und rechtliche Abstimmungen mit Geschäftsführung, Personalabteilung, Betriebsrat oder Datenschutz bleiben Aufgabe des jeweiligen Unternehmens. Bei der technischen Umsetzung und Vorbereitung unterstütze ich entsprechend der vorhandenen Strukturen.
Betreuung durch smey-IT
Ziele, Nutzergruppen und sinnvoller Ablauf werden vor dem Start festgelegt.
Teilnehmerstruktur vorbereiten und sinnvoll in der Plattform abbilden.
Allowlisting, Testversand und notwendige technische Einstellungen vorbereiten.
Phishing-Simulationen und passende Lerninhalte konfigurieren und planen.
Ergebnisse betrachten und weitere Kampagnen auf dieser Grundlage planen.
Awareness Next als wiederkehrenden Prozess begleiten statt als Einmalprojekt.
Für welche Unternehmen ist Awareness Next sinnvoll?
Security Awareness ist nicht an eine bestimmte Branche gebunden. Besonders sinnvoll ist ein kontinuierliches Training dort, wo Mitarbeitende regelmäßig mit E-Mail, Cloud-Diensten und digitalen Unternehmensdaten arbeiten.
Phishing gehört zum Arbeitsalltag
Wenn E-Mail ein zentraler Kommunikationsweg ist, sollten Mitarbeitende verdächtige Nachrichten und typische Täuschungsversuche zuverlässig einordnen können.
Schulung soll regelmäßig stattfinden
Awareness Next eignet sich, wenn Sicherheitswissen nicht nur einmal vermittelt, sondern mit wiederkehrenden Trainings und Simulationen dauerhaft aufgegriffen werden soll.
Fortschritt soll nachvollziehbar sein
Wenn Teilnahme, Lernfortschritt und Phishing-Simulationen strukturiert ausgewertet werden sollen, bietet die zentrale Plattform dafür eine gemeinsame Grundlage.
Awareness Training ergänzt technische Sicherheitsmaßnahmen, ersetzt sie aber nicht. Ein sinnvoller Schutz entsteht aus technischen Maßnahmen, klaren Abläufen und Mitarbeitenden, die typische Risiken erkennen können.
Security Awareness passend zum Unternehmen
Awareness Training sollte zu den Mitarbeitenden, der vorhandenen IT und den internen Abläufen passen. Ich prüfe deshalb gemeinsam mit Ihnen, wie Awareness Next sinnvoll eingeführt und dauerhaft betrieben werden kann.
Dabei geht es nicht darum, möglichst viele Kampagnen oder Schulungen durchzuführen, sondern einen praktikablen Prozess aufzubauen, der im Arbeitsalltag funktioniert und langfristig betreut werden kann.
Für Unternehmen in Stormarn, Hamburg und Schleswig-Holstein biete ich dafür ein kostenfreies Orientierungsgespräch an. Bestehende Sicherheitslösungen und organisatorische Strukturen werden dabei selbstverständlich berücksichtigt.