
Mail Security für Unternehmen
E-Mail-Kommunikation prüfen, bevor schädliche Inhalte das Postfach erreichen
E-Mails gehören weiterhin zu den wichtigsten Kommunikationswegen im Unternehmen – und gleichzeitig zu den häufigsten Einfallstoren für Phishing, Schadsoftware und andere Angriffe.
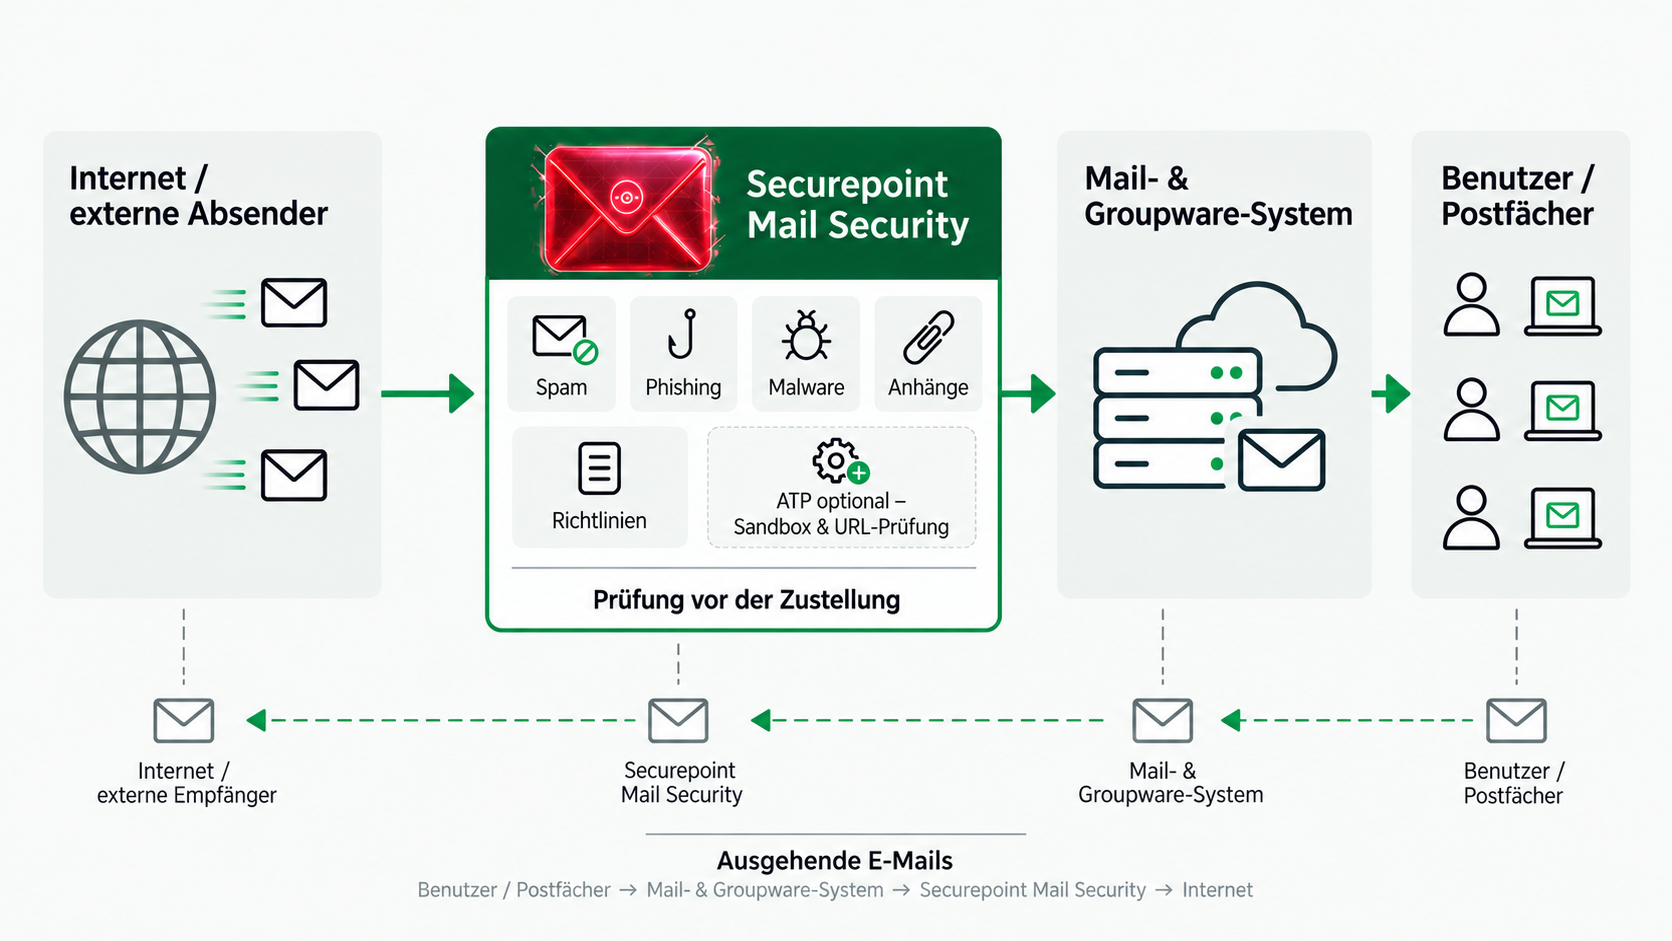
Mit Securepoint Mail Security wird der ein- und ausgehende E-Mail-Verkehr bereits vor der Zustellung an das eigentliche Mail-System geprüft. Verdächtige oder schädliche Nachrichten können dadurch frühzeitig erkannt und entsprechend der festgelegten Sicherheitsregeln behandelt werden.
Die Lösung wird als vorgelagerter Sicherheitsdienst in die vorhandene E-Mail-Infrastruktur eingebunden. Dadurch lässt sie sich mit unterschiedlichen selbst betriebenen, gehosteten und Cloud-basierten Mail- und Groupware-Systemen kombinieren, sofern die jeweiligen technischen Voraussetzungen erfüllt sind. Dazu können beispielsweise Microsoft-365-Umgebungen ebenso gehören wie eigene oder extern betriebene Mail-Plattformen.
Warum Mail Security vor dem Postfach beginnt
Wirksamer E-Mail-Schutz beginnt nicht erst im Postfach des Benutzers, sondern möglichst früh im Mailfluss.
Genau dort setzt Securepoint Mail Security an: Der E-Mail-Verkehr wird vor der Zustellung an das eigentliche Mail-System geprüft. Dadurch können unerwünschte oder schädliche Nachrichten bereits abgefangen, bewertet und nach festgelegten Regeln behandelt werden, bevor sie Benutzer, Postfächer oder nachgelagerte Systeme erreichen.
Das reduziert nicht nur die Belastung durch Spam, Phishing und Malware, sondern schafft auch eine klare technische Trennung zwischen Kommunikationsplattform und vorgeschalteter Sicherheitsprüfung.
Mail Security ersetzt dabei weder das eigentliche Mail-System noch eine E-Mail-Archivierung. Die Lösung ergänzt die bestehende E-Mail-Infrastruktur um einen vorgeschalteten Schutzbaustein.
So wird der Mailverkehr geprüft
Securepoint Mail Security sitzt technisch vor dem eigentlichen Mail-System und prüft ein- und ausgehende E-Mails im laufenden Mailfluss.Eingehende E-Mails werden zunächst an den vorgeschalteten Mail-Security-Dienst übergeben. Dort lassen sich Nachrichten nach den festgelegten Sicherheits- und Filterregeln prüfen und bewerten, bevor sie an das eigentliche Mail- oder Groupware-System zugestellt werden.
Auch ausgehende E-Mails können abhängig von der eingesetzten Architektur und der gewünschten Konfiguration über Securepoint Mail Security geleitet und dort geprüft werden. So lässt sich nicht nur der eingehende Nachrichtenverkehr besser absichern, sondern auch der kontrollierte Versand über die bestehende E-Mail-Infrastruktur unterstützen.
Bestehende Mail-Plattform bleibt erhalten
Die Lösung ersetzt das vorhandene Mail-System nicht, sondern ergänzt es um einen vorgeschalteten Sicherheitsbaustein. Dadurch kann Securepoint Mail Security mit unterschiedlichen Mail-Umgebungen kombiniert werden, zum Beispiel mit Microsoft-365-Umgebungen, klassischen Mailservern, selbst betriebenen oder gehosteten Plattformen sowie weiteren kompatiblen Mail- und Groupware-Systemen.
Entscheidend ist die technische Einbindung in den Mailfluss. Welche Architektur sinnvoll ist, hängt von der vorhandenen Mail-Umgebung, den genutzten Zustellwegen und den gewünschten Sicherheitsfunktionen ab.
Basisschutz mit Mail Security AV/SPAM
Unerwünschte und schädliche E-Mails bereits vor der Zustellung filternMail Security AV/SPAM bildet die Basis der Securepoint-Mail-Security. Eingehende Nachrichten werden bereits vor der Zustellung an das eigentliche Mail-System auf Spam, Schadsoftware und weitere auffällige Merkmale geprüft.
Für die Spam-Erkennung kombiniert Securepoint unterschiedliche Verfahren. Dazu gehören unter anderem Greylisting, bayesische und lexikalische Analysen sowie ein adaptives Spam-Bewertungssystem. SPF kann zusätzlich zur Bewertung der Absenderauthentizität herangezogen werden.
Der Basisschutz umfasst außerdem cloudbasierte Prüfungen auf Viren und Trojaner. Individuelle Black- und Whitelists sowie flexible Filterregeln ermöglichen es, die Behandlung von E-Mails an die jeweilige Umgebung anzupassen.
Schutzregeln passend zur Mail-Umgebung
Nicht jede Umgebung benötigt dieselben Filtereinstellungen. Deshalb werden die technischen Regeln passend zur vorhandenen Mail-Infrastruktur und zum gewünschten Schutzbedarf eingerichtet und bei Bedarf angepasst.
Funktionen wie Sandbox-Analyse, erweiterte URL-Prüfung und Post-Incident-Analyse gehören zum optionalen ATP-Baustein. Signierung und Verschlüsselung per S/MIME werden ebenfalls separat ergänzt.
Anti-Spam
Greylisting, bayesische und lexikalische Analysen sowie eine adaptive Spam-Bewertung helfen dabei, unerwünschte Nachrichten bereits vor der Zustellung einzuordnen.
Malware-Schutz
Cloud-basierte Prüfungen unterstützen die Erkennung von Viren, Trojanern und weiteren schädlichen Inhalten im E-Mail-Verkehr.
Absenderprüfung mit SPF
SPF kann zur technischen Bewertung herangezogen werden, ob ein versendendes System für die jeweilige Domain autorisiert ist.
Filterregeln
Black- und Whitelists sowie flexible Filteroptionen ermöglichen eine Anpassung an die Anforderungen der jeweiligen Mail-Umgebung.
TLS-Unterstützung
Securepoint Mail Security unterstützt TLS für die verschlüsselte Übertragung von E-Mails zwischen beteiligten Mail-Systemen.
Advanced Threat Protection mit ATP
Anhänge und Links über den Basisschutz hinaus analysierenMit dem optionalen Securepoint-Mail-Security-Addon ATP wird der Basisschutz um zusätzliche Analyseverfahren erweitert. Dateianhänge können in einer isolierten Sandbox untersucht und URLs gezielt auf verdächtiges Verhalten geprüft werden.
Die URL-Prüfung erfolgt dabei nicht nur bei der Zustellung einer E-Mail. Enthaltene Links können beim späteren Aufruf erneut bewertet werden. Dadurch lassen sich auch Bedrohungen berücksichtigen, deren Ziel sich erst nach dem ursprünglichen Empfang einer Nachricht verändert.
Analyse auch nach der Zustellung
Securepoint ergänzt ATP um ein Post-Incident-Management. Bereits zugestellte E-Mails, Anhänge und URLs können nach Herstellerangabe noch bis zu 14 Tage analysiert werden. Dadurch können nachträglich erkannte sicherheitsrelevante Ereignisse in die Bewertung einfließen.
Das Addon ist nicht automatisch Bestandteil von Mail Security AV/SPAM. Ob ATP für die jeweilige Umgebung sinnvoll ist, richtet sich nach Schutzbedarf, Risikoprofil und den Anforderungen an die geschäftliche E-Mail-Kommunikation.
Sandbox-Analyse
Dateianhänge können in einer isolierten Umgebung untersucht werden, bevor verdächtige Inhalte die interne IT-Umgebung erreichen.
URL-Prüfung
Enthaltene Links werden bei der Zustellung geprüft und können beim späteren Aufruf erneut bewertet werden.
Post-Incident-Analyse
Bereits zugestellte E-Mails, Anhänge und URLs können laut Securepoint noch bis zu 14 Tage nachträglich analysiert werden.
Optionaler Schutzbaustein
ATP ergänzt Mail Security AV/SPAM bei erhöhtem Schutzbedarf und wird abhängig von Risiko, Umgebung und gewünschtem Sicherheitsniveau eingesetzt.
E-Mail-Signierung & Verschlüsselung mit S/MIME
Identität, Integrität und Vertraulichkeit geschäftlicher E-Mails zusätzlich absichernMit dem optionalen S/MIME-Addon ergänzt Securepoint Mail Security den Schutz des Mailverkehrs um zertifikatsbasierte Signierung und Verschlüsselung. S/MIME nutzt dabei asymmetrische Kryptografie und kann dazu beitragen, Absender eindeutig zuzuordnen und den Inhalt einer Nachricht vor unbefugtem Zugriff zu schützen.
Für verwaltete Mailboxen lassen sich Regeln festlegen, nach denen ausgehende E-Mails beispielsweise signiert oder – sofern die technischen Voraussetzungen erfüllt sind – zusätzlich verschlüsselt werden.
Signierung und Verschlüsselung sind unterschiedliche Funktionen
Eine digitale Signatur unterstützt die Prüfung, von welchem Absender eine Nachricht stammt und ob ihr Inhalt nach dem Signieren verändert wurde. Die Verschlüsselung schützt dagegen den Nachrichteninhalt vor dem Zugriff unberechtigter Dritter.
Für eine verschlüsselte Kommunikation werden ein aktives S/MIME-Zertifikat und der öffentliche Schlüssel des Empfängers benötigt. Securepoint kann öffentliche Schlüssel aus signierten E-Mails übernehmen und für die weitere Kommunikation verwenden.
Der Baustein wird gezielt für die Mailboxen eingesetzt, bei denen Signierung oder Verschlüsselung erforderlich oder sinnvoll ist. Er ist nicht automatisch Bestandteil von Mail Security AV/SPAM.
Digitale Signierung
Signierte E-Mails ermöglichen dem Empfänger, die Herkunft der Nachricht und die Unverändertheit des signierten Inhalts zu prüfen.
Verschlüsselung
E-Mail-Inhalte können verschlüsselt übertragen werden, sofern die notwendigen Zertifikate und öffentlichen Schlüssel verfügbar sind.
Zertifikate & Schlüssel
S/MIME basiert auf Zertifikaten und asymmetrischer Kryptografie. Für die verschlüsselte Kommunikation wird der öffentliche Schlüssel des jeweiligen Empfängers benötigt.
Gezielt einsetzbar
Signierung und Verschlüsselung können abhängig von Mailbox, Kommunikationspartner und gewünschtem Sicherheitsniveau passend zur jeweiligen Umgebung eingesetzt werden.
Zentrale Verwaltung & Nachvollziehbarkeit
Mailverkehr, Filterentscheidungen und auffällige Nachrichten zentral im Blick behaltenSecurepoint Mail Security stellt die verwaltete E-Mail-Umgebung zentral bereit und ermöglicht die Administration von Domains, Mailboxen, Sicherheitsregeln und weiteren Einstellungen über eine gemeinsame Oberfläche.
Auffällige oder zurückgehaltene Nachrichten lassen sich nachvollziehen und abhängig von der jeweiligen Konfiguration in Quarantäne- und Protokollansichten prüfen. Dadurch bleibt transparent, warum eine Nachricht zugestellt, zurückgehalten oder abgewiesen wurde.
Statistiken und Auswertungen unterstützen dabei, Entwicklungen im Mailverkehr und wiederkehrende Auffälligkeiten zu erkennen. So lässt sich die Konfiguration bei Bedarf gezielt an die tatsächliche Umgebung anpassen.
Technischer Zustand der Mail-Anbindung
Neben der eigentlichen Nachrichtenprüfung können auch technische Informationen zur angebundenen Mail-Umgebung berücksichtigt werden. Dazu gehören beispielsweise DNS- und Mailserver-bezogene Prüfungen, soweit diese von der eingesetzten Plattform bereitgestellt werden.
Nachrichten, Filterregeln und Quarantäne-Einträge werden im Kontext der jeweiligen Sicherheitsrichtlinien bewertet. Auffällige E-Mails sollten nicht allein aufgrund einer Benutzeranforderung ungeprüft freigegeben werden.
Zentrale Administration
Domains, Mailboxen, Filterregeln und weitere Einstellungen lassen sich zentral verwalten und an die jeweilige Mail-Umgebung anpassen.
Quarantäne
Zurückgehaltene oder auffällige Nachrichten können gezielt geprüft und entsprechend der festgelegten Sicherheitsregeln behandelt werden.
Protokolle & Auswertung
Protokoll- und Statistikfunktionen helfen dabei, Mailverkehr, Filterentscheidungen und wiederkehrende Auffälligkeiten nachvollziehbar zu bewerten.
Technische Prüfungen
Informationen zur angebundenen Domain- und Mail-Infrastruktur können bei der Bewertung der technischen Konfiguration berücksichtigt werden.
Kompatibilität & technische Voraussetzungen
Securepoint Mail Security ergänzt die vorhandene Mail-Infrastruktur, statt sie durch ein eigenes Mail-System zu ersetzenFür die Einbindung wird der E-Mail-Verkehr der jeweiligen Domain über Securepoint Mail Security geführt. Dazu werden die MX-Einträge angepasst, sodass eingehende Nachrichten zunächst den vorgeschalteten Sicherheitsdienst erreichen.
Anschließend werden die geprüften E-Mails an das eigentliche Mail- oder Groupware-System weitergeleitet. Das empfangende System muss dafür aus dem Internet erreichbar und so konfiguriert sein, dass es Nachrichten von Securepoint Mail Security korrekt annimmt.
Nicht auf eine einzelne Mail-Plattform beschränkt
Entscheidend ist weniger der Name der eingesetzten Mail-Plattform als ihre technische Einbindung. Dadurch kann Mail Security grundsätzlich vor unterschiedlichen selbst betriebenen, gehosteten oder Cloud-basierten Mail-Systemen eingesetzt werden, sofern die notwendigen Voraussetzungen für Mailrouting und Zustellung erfüllt sind.
Microsoft-365-Umgebungen werden von Securepoint ausdrücklich unterstützt. Bei anderen Mail- und Groupware-Plattformen prüfe ich vor der Einrichtung, ob die vorhandene Architektur und Konfiguration für die gewünschte Einbindung geeignet sind.
Vor der Einbindung prüfe ich unter anderem Domain- und DNS-Konfiguration, Mailrouting, Erreichbarkeit des Zielsystems sowie die erforderlichen Einstellungen für den ein- und ausgehenden Mailverkehr. Änderungen am produktiven Mailfluss werden anschließend abgestimmt umgesetzt.
Microsoft 365
Securepoint Mail Security lässt sich in Microsoft-365-Umgebungen integrieren und dort als vorgelagerter Sicherheitsdienst einsetzen.
Gehostete & eigene Mail-Systeme
Auch andere selbst betriebene oder gehostete Mail- und Groupware-Plattformen können angebunden werden, wenn die technischen Voraussetzungen für Routing und Zustellung erfüllt sind.
Domain & DNS
Für die vorgelagerte Prüfung wird der Mailfluss über die DNS- und MX-Konfiguration der jeweiligen Domain auf Securepoint Mail Security geführt.
Technische Vorprüfung
Vor der Umstellung prüfe ich Mailrouting, Erreichbarkeit des Zielsystems sowie die erforderlichen Einstellungen für den ein- und ausgehenden Mailverkehr.
Orientierung an BSI IT-Grundschutz und DIN SPEC 27076
E-Mail-Sicherheit ist Bestandteil einer umfassenden Informationssicherheit. Bei der Planung und Umsetzung berücksichtige ich deshalb etablierte Sicherheitsanforderungen und Empfehlungen des BSI IT-Grundschutzes sowie die für kleine und Kleinstunternehmen entwickelte DIN SPEC 27076.
BSI IT-Grundschutz: E-Mail-Kommunikation gezielt absichern
Der BSI IT-Grundschutz behandelt E-Mail-Clients und E-Mail-Server als eigenen sicherheitsrelevanten Bereich. Dazu gehören unter anderem Maßnahmen gegen unerwünschte und schädliche Nachrichten, Verfahren zur Absenderauthentisierung sowie – abhängig vom Schutzbedarf – digitale Signaturen und Verschlüsselung.
Securepoint Mail Security fügt sich in dieses Sicherheitskonzept als vorgelagerter technischer Schutzbaustein ein. Spam- und Malware-Filterung, SPF-Prüfung sowie optional erweiterte Angriffserkennung und S/MIME ergänzen die sichere Konfiguration der eigentlichen Mail-Infrastruktur.
DIN SPEC 27076: Sicherheitsmaßnahmen im Gesamtzusammenhang
Die DIN SPEC 27076 bildet die Grundlage des CyberRisikoChecks für kleine und Kleinstunternehmen. Dabei werden technische und organisatorische Sicherheitsmaßnahmen nicht isoliert betrachtet, sondern im Zusammenhang mit der gesamten IT-Umgebung.
Mail Security ist dabei ein Bestandteil eines abgestimmten Sicherheitskonzepts – zusammen mit beispielsweise Endpoint Security, Firewall, Backup, sicheren Zugängen, Patchmanagement und der Sensibilisierung von Mitarbeitenden.
Die Orientierung an BSI IT-Grundschutz und DIN SPEC 27076 beschreibt die Grundlage meiner Planung und Umsetzung. Sie ist nicht mit einer formalen BSI-Zertifizierung des Unternehmens gleichzusetzen.
Mail Security und E-Mail-Archivierung unterscheiden
Schutz des laufenden Mailverkehrs und langfristige Aufbewahrung erfüllen unterschiedliche Aufgaben.Mail Security prüft und bewertet Nachrichten im laufenden Mailverkehr. Eine E-Mail-Archivierung verfolgt dagegen das Ziel, geschäftliche E-Mail-Kommunikation nachvollziehbar und nach dem vorgesehenen Archivierungskonzept aufzubewahren. Beide Funktionen können sich ergänzen, ersetzen einander aber nicht.
E-Mail entsteht
Nachrichten werden zwischen internen und externen Kommunikationspartnern ausgetauscht.
Mail Security
Der Mailverkehr wird vor der Zustellung nach den festgelegten Sicherheits- und Filterregeln geprüft.
Mail-System
Zulässige Nachrichten werden an das vorhandene Mail- oder Groupware-System weitergegeben.
E-Mail-Archivierung
Geschäftliche E-Mail-Kommunikation kann zusätzlich nach einem geeigneten Archivierungskonzept langfristig aufbewahrt werden.
Mail Security schützt den laufenden E-Mail-Verkehr. Archivierung dient der langfristigen Aufbewahrung und Nachvollziehbarkeit. Mehr dazu auf der Seite Managed E-Mailarchivierung.
Mail Security mit einem deutschen IT-Security-Hersteller
Bei sicherheitskritischen Komponenten berücksichtige ich neben der technischen Leistungsfähigkeit auch Herkunft, Herstellerstruktur, Support und langfristige Wartbarkeit. Für Mail Security setze ich auf Securepoint aus Lüneburg und damit auf einen deutschen Hersteller, dessen Lösungen in eine auf Deutschland und Europa ausgerichtete IT-Sicherheitsstrategie passen.
Von der Planung bis zum produktiven Mailfluss
Ich prüfe zunächst die vorhandene Mail-Umgebung, Domain-Konfiguration und Zustellwege. Anschließend plane ich die Einbindung, konfiguriere die benötigten Sicherheitsfunktionen und begleite die Umstellung des produktiven Mailverkehrs.
Nach der Einrichtung bleibt Mail Security kein isoliertes Produkt. Filterregeln, Schutzbedarf und technische Umgebung können sich verändern und sollten deshalb im laufenden Betrieb weiterhin zur tatsächlichen Infrastruktur passen.
Von DNS und Mailrouting über die Securepoint-Konfiguration bis zur Abstimmung mit dem vorhandenen Mail-System betreue ich die technische Integration aus einer Hand.
Mail Security passend zur vorhandenen Umgebung planen
Welche Schutzfunktionen sinnvoll sind, hängt von der bestehenden Mail-Infrastruktur, dem Schutzbedarf und den Anforderungen an die geschäftliche Kommunikation ab.
Ich prüfe die vorhandene Umgebung und bespreche mit Ihnen, wie sich Securepoint Mail Security sinnvoll in den bestehenden Mailfluss integrieren lässt.